Custodial vs Non-Custodial vs Hibrit Wallets-as-a-Service: Güvenlik Takasları


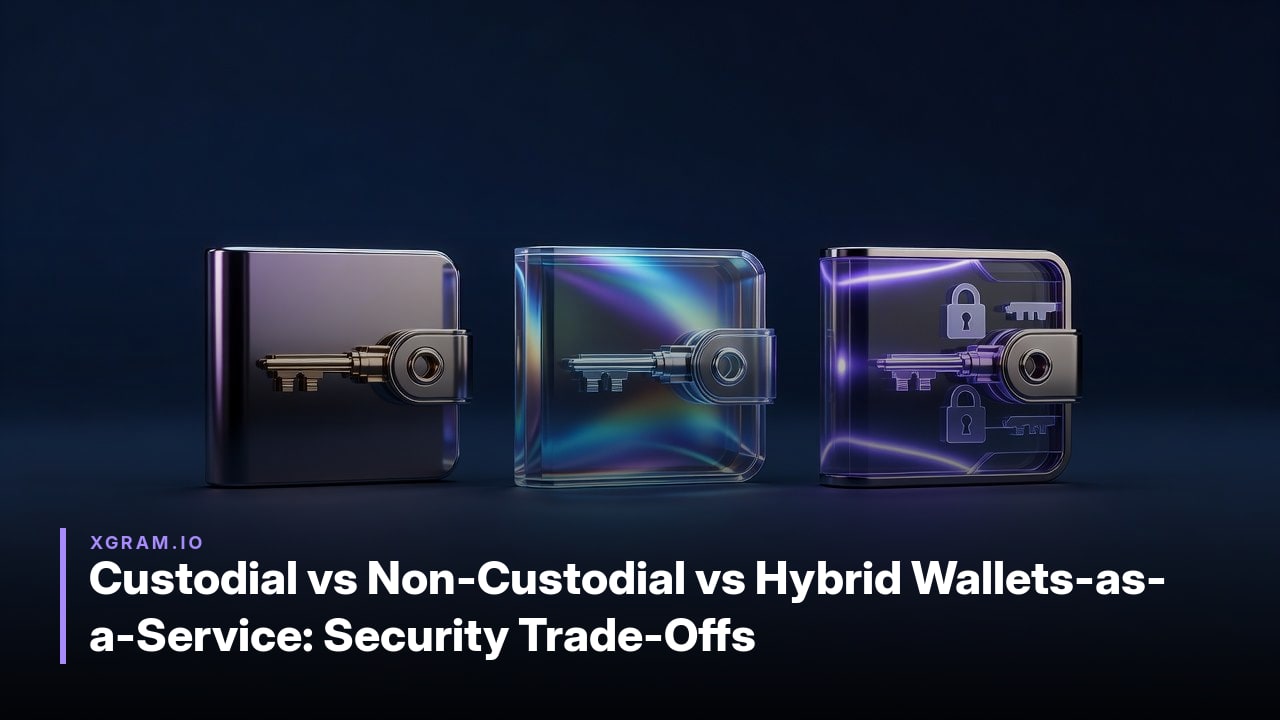
Wallet Custody Models Explained
Custodial cüzdanlar, hizmet sağlayıcıya özel anahtarların tam kontrolünü verir. Kullanıcılar bakiyeleri görüntülemek ve transferleri yetkilendirmek için kimlik bilgileriyle giriş yapar, ancak platform her zincir üstü işlemi yürütür ve varlıkları istediği zaman dondurabilir veya taşıyabilir.
Non-custodial cüzdanlar özel anahtarları yalnızca sahibiyle tutar. Yazılım veya arayüz yalnızca imzalanmış işlemleri yayınlar; anahtarları hiçbir zaman almaz, saklamaz veya kurtarmaz, bu da kullanıcının seed phrase’lerden, cihaz güvenliğinden ve işlem doğrulamasından sorumlu olmasını sağlar.
Hibrit wallets-as-a-service, çok taraflı hesaplama veya eşik imzaları gibi yöntemlerle anahtar materyalini kullanıcı ve sağlayıcı arasında böler. Hizmet yedekleme, politika uygulama veya işlem ön-imzalama konusunda yardımcı olabilir, ancak kullanıcının anahtar kısmının olmadan fonları harcayamaz.
Bu ayrımlar etkileşim modellerini belirler. Custodial modeller hesap girişlerine ve destek biletlerine dayanır; non-custodial modeller doğrudan cüzdan bağlantısı ve manuel onaylar gerektirir; hibrit modeller ise hem yönlendirilmiş akışlar sunarak hem de nihai yetkilendirme için kullanıcı anahtar katılımını talep ederek ikisini harmanlar.
Security Profile of Custodial Wallets
Üçüncü bir taraf özel anahtarları tuttuğunda, custodial cüzdanlar o tek saklayıcı etrafında yoğunlaşmış risk getirir. Sağlayıcının sistemlerinin ihlali, kurtarma tamamen saklayıcının yedekleme prosedürlerine ve iç erişim kontrollerine bağlı olduğu için tüm kullanıcı varlıklarını aynı anda açığa çıkarabilir.
Düzenleyici el koyma ikinci ayrı tehdidi temsil eder. Hükümetler veya mahkemeler, saklayıcıdan belirli adreslerle bağlantılı fonları dondurmasını veya teslim etmesini isteyebilir, genellikle kullanıcılara sınırlı bildirimle. Bu yetenek doğrudan saklayıcının anahtarlar üzerindeki yasal kontrolünden ve yargı alanına özgü zorunluluklara uyma yükümlülüğünden kaynaklanır.
Bu riskleri dengelemek için köklü saklayıcılar genellikle donanım güvenlik modülleri, ayrılmış cold storage ve düzenli üçüncü taraf denetimleri içeren kurumsal güvenlik yığınları konuşlandırır. Bazıları belirli harici hack’lerden veya çalışan suistimalinden kaynaklanan kayıpları karşılayan sigorta poliçeleri bulundurur, ancak kapsam şartları değişkenlik gösterir ve genellikle düzenleyici işlemleri dışlar.
Kullanıcılar yine de saklayıcının yönetişimini, olay geçmişini ve rezerv politikalarını değerlendirmelidir, çünkü bu alanlardaki herhangi bir başarısızlık doğrudan temel varlıklara erişimin kalıcı kaybına yol açar.
Security Profile of Non-Custodial Wallets
Non-custodial cüzdanlar tam anahtar yönetimini bireysel kullanıcıya kaydırır. Bu, herhangi bir harici saklayıcıya bağımlılığı kaldırır ancak birkaç önlenebilir hataya doğrudan maruz bırakır.
Seed phrase kaybı en yaygın geri döndürülemez olaydır. 12 veya 24 kelimelik cümle bir kez kaybolduğunda veya yok edildiğinde, anahtarlar hiçbir yerde saklanmadığı için hiçbir hizmet erişimi geri yükleyemez. Kötü amaçlı yazılım veya fiziksel hırsızlık yoluyla cihazın ele geçirilmesi, ele geçirilen donanımda saklanan özel anahtarların çıkarılmasına olanak tanır. Kimlik avı etkili olmaya devam eder çünkü kullanıcıların işlemler veya cüzdan kurtarmaları sırasında doğrudan anahtarlarıyla etkileşime girmesi gerekir ve bu da saldırganlara kimlik bilgilerini yakalamak için tekrarlanan fırsatlar verir.
Üçüncü taraf kurtarma seçeneklerinin olmaması, her kullanıcı hatasının kalıcı sonuçlar doğurması anlamına gelir. Unutulan parolalar, yanlış yerleştirilen donanım veya yedek dosyaların yanlışlıkla silinmesi, itiraz hakkı olmadan toplam fon kaybıyla sonuçlanır. Çoklu imza yapılandırmaları ve donanım cüzdanları bazı vektörleri azaltır ancak operasyonel karmaşıklığı artırır ve kullanıcının tüm imzalama cihazlarını ve cümlelerini güvence altına alma sorumluluğunu bırakır.
Kullanıcılar bu nedenle disiplinli yedekleme uygulamaları, düzenli cihaz hijyeni ve onaylamadan önce her işlem detayının doğrulanması için sürekli gerekliliklerle karşı karşıya kalır.
Security Profile of Hybrid Wallets-as-a-Service
Hibrit Wallets-as-a-Service, özel anahtar kontrolünü kullanıcı ve hizmet sağlayıcı arasında böler. Sağlayıcı genellikle bir veya daha fazla anahtar payını yönetirken kullanıcı kalanını elinde tutar, böylece tek başına hiçbir taraf fonları hareket ettiremez.
Çok taraflı hesaplama ve eşik imzaları bu bölünmeyi mümkün kılar. MPC protokolleri, tam anahtarı tek bir konumda birleştirmeden birkaç tarafın ortaklaşa imza hesaplamasına olanak tanır. Eşik şemaları, işlemi yetkilendirmek için yapılandırılabilir sayıda pay (örneğin beşten üçü) gerektirir. Bu tasarım, tamamen custodial kurulumlarda yaygın olan tek hata noktasını kaldırır ve saf non-custodial cüzdanların seed phrase maruziyet riskini azaltır.
Saldırı vektörleri devam eder. Bir düşman sağlayıcının altyapısını ele geçirip yeterli sayıda pay elde ederse veya sosyal mühendislik yoluyla kullanıcıyı kötü niyetli bir işlemi onaylamaya kandırırsa, fonlar yine de boşaltılabilir. MPC turları sırasında yan kanal sızıntıları, kusurlu rastgelelik üretimi veya yanlış yapılandırılmış eşik parametreleri de istismar edilebilir zayıflıklar yaratır. Kullanıcılar bu nedenle sağlayıcının güvenlik uygulamalarını doğrulamalı ve kendi payları üzerinde güçlü cihaz düzeyinde korumalar sürdürmelidir.
Security Trade-Off Comparison
Üç saklama modeli, aynı kriterler yan yana uygulandığında keskin şekilde farklılaşır. Aşağıdaki tablo belirleyici boyutları özetler.
| Aspect | Custodial | Non-Custodial | Hybrid Wallets-as-a-Service |
|---|---|---|---|
| Private-Key Control | Provider holds full control; user has no direct access. | User holds sole control via seed phrase or hardware device. | Keys split between user and service via MPC or threshold schemes. |
| Recovery Methods | Account recovery via email, KYC documents or support tickets. | Only seed-phrase restoration; no third-party fallback. | Multi-party recovery that can still require user approval for final release. |
| Regulatory Exposure | High; provider subject to AML, licensing and data-retention rules. | Minimal; user bears compliance obligations when interacting with regulated services. | Moderate; service layer faces oversight while user portion remains off-balance-sheet. |
| Smart-Contract Risk | Low, as assets sit in provider-controlled hot or cold storage. | High when funds interact with DeFi protocols or custom contracts. | Medium; limited exposure through audited service contracts but user-controlled portion still vulnerable. |
| Typical User Error Impact | Low; mistaken transactions can often be reversed by support. | High; lost seed or wrong address results in permanent loss. | Medium; policy-based approvals reduce but do not eliminate irreversible mistakes. |
Kolaylığı önemseyen yatırımcılar custodial düzenleyici riski ve karşı taraf maruziyetini kabul eder. Egemenliği önceliklendirenler anahtar yönetimi ve akıllı sözleşme etkileşimleri için tam sorumluluğu kabul eder. Hibrit çözümler, anahtarın bir kısmını kullanıcıda tutarken kurtarma ve uyum işlevlerini dış kaynak kullanarak farkı kapatmaya çalışır, ancak yine de saf non-custodial cüzdanların tamamen kaçınabildiği akıllı sözleşme bağımlılıkları getirir.
FAQ
How do I choose the right wallet model for my needs?
Modeli önceliklerinize göre eşleştirin: basitlik ve kurtarma seçenekleri için custodial, anahtarlar üzerinde tam kontrol için non-custodial ve yönetilen altyapıyla dengeli özellikler için hibrit Wallets-as-a-Service. Ne sıklıkta trade yaptığınızı ve swap’ler sırasında self-custody’yi tercih edip etmediğinizi değerlendirin.
When is identity verification requested during swaps?
Kimlik doğrulama, büyük işlem hacimleri veya işaretli faaliyet gibi belirli uyum durumlarında talep edilebilir. Kayıtsız platformlardaki çoğu rutin işlem bu adımı tamamen atlar.
Can registration-free swaps integrate with custodial wallets?
Evet. Kayıtsız swap’ler, API erişimi veya bağlı adresler kullanarak doğrudan custodial hizmetlere bağlanır ve kullanıcının yeni bir hesap oluşturmadan işlemleri başlatmasına izin verirken saklayıcı anahtar yönetimini üstlenir.
How do non-custodial wallets support registration-free swaps?
Non-custodial cüzdanlar kullanıcıların işlemleri yerel olarak imzalamasına olanak tanır. Kayıtsız swap’ler cüzdan uzantıları veya QR kodları aracılığıyla bağlanarak özel anahtarları platform dışında tutar ve zincir üzerinde doğrudan yürütmeyi sağlar.
What compliance processes apply to hybrid wallet services?
Hibrit modeller arka planda işlem izleme ve AML taraması çalıştırır. Kayıtsız swap’ler, bir uyum incelemesi ek kontrolleri tetiklemedikçe normal şekilde ilerler; bu noktada kimlik doğrulama uygulanabilir.
Do all wallet types allow crypto swaps without creating an account?
Çoğu cüzdan türü harici bağlayıcılar aracılığıyla kayıtsız swap’leri destekler. Custodial ve hibrit seçenekler ortak arayüzler üzerinden yönlendirilebilirken, non-custodial cüzdanlar doğrudan zincir üstü protokoller aracılığıyla bağlanır.
Özel kripto takasları
En iyi kurlar. Güvenli. Cüzdandan cüzdana

 6 Min