Portefeuilles custodial vs non-custodial vs hybrides en tant que service : Compromis de sécurité


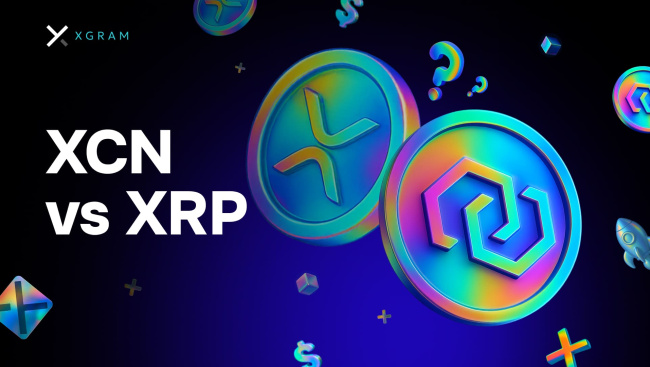
Modèles de garde de portefeuilles expliqués
Les portefeuilles custodial confient au prestataire de service la possession complète des clés privées. Les utilisateurs se connectent avec leurs identifiants pour consulter les soldes et autoriser les transferts, mais la plateforme exécute chaque action on-chain et peut geler ou déplacer les actifs à tout moment.
Les portefeuilles non-custodial conservent les clés privées exclusivement auprès du propriétaire. Le logiciel ou l’interface se contente de diffuser les transactions signées ; il ne reçoit, ne stocke ni ne récupère jamais les clés, laissant à l’utilisateur la responsabilité des phrases de récupération, de la sécurité des appareils et de la vérification des transactions.
Les portefeuilles hybrides en tant que service répartissent le matériel de clés entre l’utilisateur et le prestataire via des méthodes telles que le calcul multipartite ou les signatures seuillées. Le service peut assister à la sauvegarde, à l’application de politiques ou à la présignature des transactions, mais ne peut dépenser les fonds sans la part de clé de l’utilisateur.
Ces distinctions déterminent les modes d’interaction. Les modèles custodial reposent sur des connexions par compte et des tickets de support ; les modèles non-custodial exigent une connexion directe au portefeuille et des approbations manuelles ; les modèles hybrides combinent les deux en proposant des flux guidés tout en nécessitant la participation de la clé utilisateur pour l’autorisation finale.
Profil de sécurité des portefeuilles custodial
Lorsqu’un tiers détient les clés privées, les portefeuilles custodial concentrent le risque sur ce seul dépositaire. Une compromission des systèmes du prestataire peut exposer simultanément tous les actifs des utilisateurs, car la récupération dépend entièrement des procédures de sauvegarde et des contrôles d’accès internes du dépositaire.
La saisie réglementaire représente une deuxième menace distincte. Les gouvernements ou les tribunaux peuvent ordonner au dépositaire de geler ou de remettre les fonds liés à des adresses spécifiques, souvent avec un préavis limité aux utilisateurs. Cette capacité découle directement du contrôle légal du dépositaire sur les clés et de son obligation de se conformer aux mandats juridictionnels.
Pour compenser ces expositions, les dépositaires établis déploient généralement des infrastructures de sécurité d’entreprise, incluant des modules de sécurité matériels, du stockage à froid séparé et des audits réguliers par des tiers. Certains souscrivent des polices d’assurance qui remboursent les pertes dues à certains piratages externes ou à des fautes de collaborateurs, bien que les conditions de couverture varient et excluent souvent les actions réglementaires.
Les utilisateurs doivent néanmoins évaluer la gouvernance du dépositaire, son historique d’incidents et ses politiques de réserves, car tout manquement dans ces domaines se traduit directement par une perte définitive d’accès aux actifs sous-jacents.
Profil de sécurité des portefeuilles non-custodial
Les portefeuilles non-custodial transfèrent la gestion complète des clés à l’utilisateur individuel. Cela supprime toute dépendance à un dépositaire externe, mais crée une exposition directe à plusieurs défaillances évitables.
La perte de la phrase de récupération constitue l’événement irréversible le plus fréquent. Une fois qu’une phrase de 12 ou 24 mots disparaît ou est détruite, aucun service ne peut restaurer l’accès, car les clés n’ont jamais été stockées ailleurs. La compromission de l’appareil par un malware ou un vol physique permet aux attaquants d’extraire les clés privées stockées sur le matériel compromis. Le phishing reste efficace car les utilisateurs doivent interagir directement avec leurs clés lors des transactions ou des restaurations de portefeuille, offrant aux attaquants de multiples occasions de capturer les identifiants.
L’absence d’options de récupération tierces signifie que chaque erreur utilisateur entraîne des conséquences permanentes. Mots de passe oubliés, matériel égaré ou suppression accidentelle de fichiers de sauvegarde entraînent une perte totale des fonds sans recours possible. Les configurations multisignatures et les portefeuilles matériels réduisent certains vecteurs mais augmentent la complexité opérationnelle et laissent toujours à l’utilisateur la responsabilité de sécuriser tous les appareils et phrases de signature.
Les utilisateurs doivent donc adopter des pratiques disciplinées de sauvegarde, une hygiène régulière des appareils et une vérification de chaque détail de transaction avant approbation.
Profil de sécurité des portefeuilles hybrides en tant que service
Les portefeuilles hybrides en tant que service divisent le contrôle des clés privées entre l’utilisateur et le prestataire de service. Le prestataire gère généralement une ou plusieurs parts de clé tandis que l’utilisateur conserve le reste, de sorte qu’aucune partie ne peut déplacer les fonds seule.
Le calcul multipartite et les signatures seuillées permettent cette répartition. Les protocoles MPC permettent à plusieurs parties de calculer conjointement une signature sans reconstituer la clé complète à un seul endroit. Les schémas seuillés exigent un nombre configurable de parts, par exemple trois sur cinq, pour autoriser une transaction. Cette conception élimine le point de défaillance unique des configurations entièrement custodial et réduit le risque d’exposition de la phrase de récupération des portefeuilles purement non-custodial.
Des vecteurs d’attaque subsistent. Si un adversaire compromet l’infrastructure du prestataire et obtient suffisamment de parts, ou incite l’utilisateur à approuver une transaction malveillante par ingénierie sociale, les fonds peuvent encore être drainés. Des fuites latérales lors des tours MPC, une génération aléatoire défectueuse ou des paramètres de seuil mal configurés créent également des faiblesses exploitables. Les utilisateurs doivent donc vérifier les pratiques de sécurité du prestataire et maintenir des protections solides au niveau de l’appareil pour leurs propres parts.
Comparaison des compromis de sécurité
Les trois modèles de garde diffèrent nettement une fois les mêmes critères appliqués côte à côte. Le tableau ci-dessous résume les dimensions décisives.
| Aspect | Custodial | Non-Custodial | Hybrid Wallets-as-a-Service |
|---|---|---|---|
| Contrôle des clés privées | Le prestataire détient le contrôle total ; l’utilisateur n’a pas d’accès direct. | L’utilisateur détient le contrôle exclusif via phrase de récupération ou appareil matériel. | Clés réparties entre l’utilisateur et le service via MPC ou schémas seuillés. |
| Méthodes de récupération | Récupération de compte via e-mail, documents KYC ou tickets de support. | Seule la restauration par phrase de récupération ; aucun recours tiers. | Récupération multipartite qui peut encore exiger l’approbation de l’utilisateur pour la libération finale. |
| Exposition réglementaire | Élevée ; le prestataire est soumis aux règles AML, aux licences et à la conservation des données. | Minimale ; l’utilisateur assume les obligations de conformité lors des interactions avec des services réglementés. | Modérée ; la couche de service fait l’objet d’une surveillance tandis que la part utilisateur reste hors bilan. |
| Risque de smart contract | Faible, car les actifs résident dans un stockage chaud ou froid contrôlé par le prestataire. | Élevé lorsque les fonds interagissent avec des protocoles DeFi ou des contrats personnalisés. | Moyen ; exposition limitée via des contrats de service audités, mais la part contrôlée par l’utilisateur reste vulnérable. |
| Impact typique des erreurs utilisateur | Faible ; les transactions erronées peuvent souvent être annulées par le support. | Élevé ; la perte de la phrase de récupération ou une mauvaise adresse entraîne une perte définitive. | Moyen ; les approbations basées sur des politiques réduisent mais n’éliminent pas les erreurs irréversibles. |
Les traders qui privilégient la commodité acceptent le risque réglementaire et l’exposition de contrepartie des solutions custodial. Ceux qui priorisent la souveraineté assument l’entière responsabilité de la gestion des clés et des interactions avec les smart contracts. Les solutions hybrides tentent de concilier les deux en conservant une partie de la clé auprès de l’utilisateur tout en externalisant les fonctions de récupération et de conformité, tout en introduisant néanmoins des dépendances aux smart contracts que les portefeuilles purement non-custodial peuvent éviter entièrement.
FAQ
Comment choisir le bon modèle de portefeuille selon mes besoins ?
Adaptez le modèle à vos priorités : custodial pour la simplicité et les options de récupération, non-custodial pour un contrôle total des clés, et hybrides en tant que service pour des fonctionnalités équilibrées avec une infrastructure gérée. Tenez compte de la fréquence de vos trades et de votre préférence pour l’autocustodie pendant les swaps.
Quand une vérification d’identité est-elle demandée lors des swaps ?
Une vérification d’identité peut être demandée dans des situations de conformité spécifiques, comme des volumes de transactions élevés ou une activité signalée. La plupart des opérations courantes sur les plateformes sans inscription évitent cette étape.
Les swaps sans inscription peuvent-ils s’intégrer aux portefeuilles custodial ?
Oui. Les swaps sans inscription se connectent directement aux services custodial via un accès API ou des adresses liées, permettant aux utilisateurs d’initier des trades sans créer de nouveau compte tandis que le dépositaire gère la gestion des clés.
Comment les portefeuilles non-custodial prennent-ils en charge les swaps sans inscription ?
Les portefeuilles non-custodial permettent aux utilisateurs de signer les transactions localement. Les swaps sans inscription s’intègrent en se connectant via des extensions de portefeuille ou des codes QR, en gardant les clés privées hors de la plateforme et en permettant une exécution directe on-chain.
Quels processus de conformité s’appliquent aux services de portefeuilles hybrides ?
Les modèles hybrides exécutent une surveillance des transactions et un filtrage AML en arrière-plan. Les swaps sans inscription se déroulent normalement sauf si un examen de conformité déclenche des vérifications supplémentaires, auquel cas une vérification d’identité peut s’appliquer.
Tous les types de portefeuilles permettent-ils des swaps crypto sans créer de compte ?
La plupart des types de portefeuilles prennent en charge les swaps sans inscription via des connecteurs externes. Les options custodial et hybrides peuvent passer par des interfaces partenaires, tandis que les portefeuilles non-custodial se connectent directement via des protocoles on-chain.
Échanges crypto privés
Meilleurs taux. Sécurisé. Portefeuille à portefeuille

 6 Min